Beiträge von b3317133

    habe ich ein Geist in meinem Blog. Der Geist nennt sich D D .. Als Benutzer steht dieser nirgendwo.

    Zu einem Benutzer D D, dazu kann ich nichts sagen. Ist mir auch nicht bekannt.

    Zu D D, das war eine Mutmaßung.

    Ich habe kein test, ich habe kein D D eingebaut oder ein Beitrag gesetzt.

    werde ich die Dateien nach D D durchsuchen lassen. Mal sehen was dabei rauskommt


    Und dann kommt allen Ernstes das:

    Ich habe den D D gestern herausgeworfen.


    Gesamt gesehen ist schon klar, dass das ganze eine Extremsituation für Dich bedeutet, daher erneut der Rat: Suche Dir bitte dringend jemanden, der Deine Seite zuverlässig technisch betreut, wenn sie gehackt bleibt, und weiter/mehr/anderer Spam darüber publiziert wird, wird sie Dein Provider früher oder später abklemmen.

    Hast Du die Antwort #4 überhaupt nur ein einziges Mal gelesen? Und alle anderen Antworten? Dort steht mehrfach, dass es den Benutzer und die Beiträge aus dem Google-Cache nicht mehr gibt, warum auch immer, und sowas führt dann logischerweise zu einer 404 Seite... egal, Ende, aus, viel Erfolg.

    Code
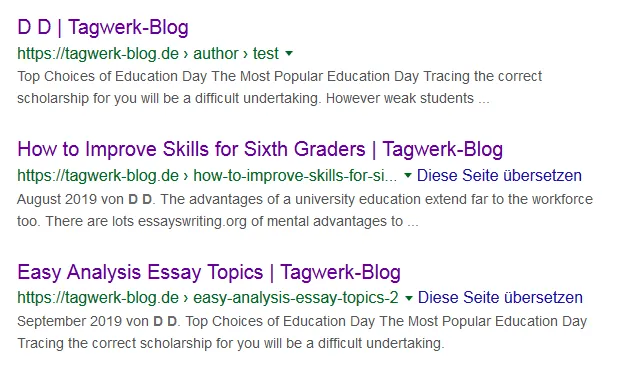
    https://www.google.com/search?q=D+D+site%3Ahttps%3A%2F%2Ftagwerk-blog.de


    Das ergibt den Screenshot in #2.

    Du schreibst, es gibt einen Geist "D D" in Deinem Blog aber es gäbe keinen Benutzer dazu. Wenn man Dir erklärt, dass es den im Google-Cache noch gibt, und was zu tun wäre, um das alles weiter zu hinterfragen und dass sich jemand fachlich kompetentes darum kümmern sollte, scheint Dich das nicht zu interessieren und Du schreibst, Dir wäre nichts davon bekannt.

    Den Benutzer und die Beiträge hast Du seit der Google-Erfassung offenbar schon gelöscht oder er sich selbst, wie auch immer...

    Mehr als erneut nett auf Antwort #4 zu verweisen, kann ich nicht tun.

    Geht sowas und wenn ja, wie?


    Das geht (ohne Multisite) mit mehreren Domains, die auf ein Installationsverzeichnis zeigen, z.B. über eine [FONT=Courier New]wp[/FONT] Action, über die man vor der Seitenausgabe die Installationsdomain durch die gerade aufgerufene Domain ersetzt und z.B. im html oder body Tag o.ä. eine Klasse zur Identifikation der aktuellen Domain hinzufügt, über die man dann z.B. per CSS Logos beeinflussen kann.

    Dass sowas bzgl. Ranking schädlich ist, weisst Du ja schon.

    Zu D D, das war eine Mutmaßung.


    Der Name "D D" steht in Deinem ersten Posting. Und in Antwort #2 siehst Du u.a. den Benutzer "D D" auf Deinem Website im dort eingebundenen Screenshot von Google. Und jetzt ist er Dir nicht bekannt und nur eine Mutmaßung. Muss man nicht verstehen... :rolleyes:

    Ich gehe nie so tief in die Einstellungen und darum kann ich mir kein Bild machen,..


    Dann solltest Du wohl jemand beauftragen, der das macht.

    Sollte es das Programm sein, was die Türen öffnet?


    Ich kenne dieses Programm nicht, frage dazu den, der es installiert hat oder analysiere die Logfiles nach Zugriffen darauf bzw. analysiere den Code des Programms.

    Ansonsten siehe die Ausführungen und den Link in Antwort #4. Bin hier raus, viel Erfolg.

    .. siehe Image.


    Derzeit scheint lt. "Image" für die Blog-Seite "Ergebnisse über das Grid-Element mit Standardwerten anzeigen" eingestellt zu sein.

    Man könnte da ggf. mal was anderes einstellen.

    Frage am Rande: Kauft man bei Impreza den Support nicht mit? Dachte bisher, das wäre so und es würde auch Dokumentation mitgeliefert.

    Tipp am Rande: Bei Kauf-Themes sind ggf. vorhandene Support-Foren des Theme-Herstellers meist die um ein Vielfaches effektivere Anlaufstelle, weil dort jeder das Theme hat und kennt.

    Zu einem Benutzer D D, dazu kann ich nichts sagen. Ist mir auch nicht bekannt.


    Hm, seltsam, oben beschreibst Du diesen Benutzer als denjenigen, der seltsame Beiträge schreibt und als "Geist".

    Der, der sich um den Blog kümmern wollte, ist seit langem nicht erreichbar.


    Dann solltest Du wohl jemand anderen beauftragen.

    Wie kann ich entsprechende Lücken schließen?


    Erstmal muss man die Lücke(n) finden.

    Jetzt wären Tipps, nicht schlecht. Also ich wüsste mir nicht zu helfen.


    Dann solltest Du wohl jemand beauftragen.

    Fakt ist: Es gab im August und September einen Benutzer "test" mit Namen "D D", der in Deinem Blog mind. zwei Beiträge zu üblichen SEO-Spam Themen veröffentlicht hat. Du weisst nicht woher der Benutzer kam und warum er nicht mehr existiert. Die ganze Installation ist damit als kompromitiert (auch "gehackt" genannt) zu betrachten.

    Das allgemeine Vorgehen bei einem Hack ist z.B. hier beschrieben.

    Alternativ versuche (ggf. mit mehr Nachdruck) die Person zu erreichen, die den Website eingerichtet hat oder suche jemanden für eine Ursachensuche und Bereinigung in Deinem lokalen Umfeld oder z.B. über die Jobbörse hier im Forum.

    Die Registrierung neuer Benutzer ist lt. einem kleinen Test bei Deinem Blog aktiv. Die Standardrolle "Abonnent", die man dabei bekommt, erlaubt aber noch nicht das Posten von Beiträgen. Evtl. läuft ein fehlerhaftes Plugin o.ä., mit dem man diese Benutzerrolle höher "hacken" kann.

    Oder es gibt eine ganz andere Lücke, über die man einen passenden Benutzer anlegen kann.

    Lt. Google-Cache gab es übrigens sehr wohl einen Benutzer D D in Deinem Blog, der WordPress Benutzername war "test", Du hast den offenbar gelöscht, oder er sich selbst? Die beiden erfassten Beiträge waren vom 23. August und vom 03. September 2019.
    Am Rande bemerkt: Etwas seltsam erscheint mir, dass ein Benutzer als "Abonnent" auf dem Dashboard die letzten paar "WPS Limit Login" Sperren fremder Versuche inkl. kompletter IP-Adressen sehen kann, das sollte doch eher nicht sein. Der Gedankengang hier ist dann auch: Wenn ein Plugin sowas undurchdachtes macht, was erlaubt es ggf. dann noch so alles...

    Und was man tun kann, nunja, man kann versuchen, anhand von Backups und Logfiles usw. nachzuvollziehen, wie der Benutzer "test" und ggf. andere angelegt wurde(n) und die entspr. Lücke schliessen.

    Evtl. ist auch "nur" Dein Admin-Kennwort zu leicht zu erraten oder Dein PC o.ä. ist gehackt, so dass jemand das Kennwort mitlesen kann oder Du verwendest das gleiche Kennwort noch anderso, wo es jemand gefunden hat o.ä., es gibt da viele Varianten...

    Der genannte Link bindet jQuery von einem externen Server via http ein.

    In einer https Seite wird die Einbindung wohl je nach Browser nicht funktionieren bzw. nicht gezeigt oder mit Warnungen versehen.

    Weiterhin stellt es auch ein DSGVO Problem dar, da so die IP-Adresse der Besucher ungefragt und technisch völlig unnötig an diesen externen Server geschickt wird.

    Ein Blick in den HTML-Quelltext der Seite zeigt:

    Code
    <!-- CDN hosted JQuery library -->
      <script src="http://code.jquery.com/jquery-1.11.1.min.js"></script>
      <!-- or... -->
      <!-- Local JQuery library, do not use if your containing page already pulls in a copy of JQuery -->
      <!-- <script src="scripts/jquery-1.11.1.min.js"></script> -->


    Kopiere die externe Datei jquery-1.11.1.min.js in den scripts Ordner auf Deinem Server und passe den HTML-Code z.B. so an:

    Code
    <!-- CDN hosted JQuery library -->
      <!-- <script src="http://code.jquery.com/jquery-1.11.1.min.js"></script> -->
      <!-- or... -->
      <!-- Local JQuery library, do not use if your containing page already pulls in a copy of JQuery -->
      <script src="scripts/jquery-1.11.1.min.js"></script>


    Das sind einfache HTML-Grundlagen, mit WordPress Plugins und Widgets o.ä. hat das nichts zu tun.

    Aus sicherheitstechnischer Sicht in Bezug auf den WordPress Core ist der jeweils neuste Release in der entspr. Branch völlig ausreichend.

    Wie es ich bei ggf. genutzten Plugins oder Themes verhält, z.B. ob ggf. sicherheitsrelevante Updates dort evtl. nur mit neueren WordPress Core Versionen arbeiten können oder wollen, ist eine ganz andere Frage, wende Dich dazu an die jeweiligen Plugin- bzw. Theme-Hersteller bzw. verfolge die entspr. Change-Logs.

    Bei der Frage, zu was Du gesetzlich verpflichtet bist, kann Dir nur ein Anwalt weiterhelfen, nicht irgendein Forum im Internet...

    Aktuelle Core Version in Deiner Branch wäre seit gestern 4.5.19, nicht mehr 4.5.18, siehe Link oben...

    Die in den einzelnen Branches aktuellen Releases kannst Du z.B. hier sehen.

    Sicherheitsrelevante Änderungen werden bis zurück in die 3.7.x Branch eingepflegt, also sehr sehr weit zurück.

    In Deinem Fall wäre jetzt 4.5.19 vom 14.10.2019 relevant, kann man manuell oder z.B. über Plugins wie WP Downgrade einspielen.

    Wenn man in der 4.9.x Branch (also vor Gutenberg) bleiben will / muss, gibt es hier ein kleines praktisches Plugin, das nur die 4.9.x Updates zeigt, heute also 4.9.12, die man dann wie gewohnt im Backend per Klick einspielen kann.

    Dieses Plugin kannst Du natürlich auch auf "vor 4.6" anpassen, frohes Basteln.