
... im Frontend sieht man nur eine weisse Seite.
Hier funktioniert das Frontend der Seite.


Um schreiben oder kommentieren zu können, benötigen Sie ein Benutzerkonto.
Sie haben schon ein Benutzerkonto? Melden Sie sich hier an.
Jetzt anmeldenHier können Sie ein neues Benutzerkonto erstellen.
Neues Benutzerkonto erstellen... im Frontend sieht man nur eine weisse Seite.
Hier funktioniert das Frontend der Seite.

Wird ein Cache-Plugin verwendet? Falls ja, leere dessen Cache oder deaktiviere es.
Link zur Seite?
Ah, es handelt sich also um eine Multisite Installation, das war nicht klar. FTP sieht ok aus, passt.
Lass beide Themes in der Netzwerkverwaltung aktiv.
Wähle das BeTheme im Adminbereich des entspr. gewünschten Websites unter "Design > Themes".
Lade den [FONT=Courier New]twentynineteen[/FONT] Ordner aus einem frischen WordPress Archiv erneut hoch, als [FONT=Courier New]/wp-content/themes/twentynineteen/[/FONT]
Was genau befindet sich jetzt im Ordner [FONT=Courier New]/wp-content/themes/betheme/[/FONT] ? Screenshot FTP-Programm?
Wie/wo genau hast Du das "Theme (twentynineteen) deaktiviert"? Es wird automatisch deaktiviert, wenn ein anderes Theme erfolgreich aktiviert wurde.
Link zur genutzten Anleitung?
Das hier ist eine Datenbank. Das ist was anderes als Dateien und Ordner. Hast Du den Inhalt der alten Datenbank in die neue Datenbank kopiert?
Und mit welcher URL meldest Du dich wo bei WordPress an?
Wie sieht denn die Seite mit den Plugins [FONT=Courier New]/wp-admin/plugins.php[/FONT] aus?
Edit: Die Frage hat sich erledigt, habe den Link aus dem Screenshot im Browser mal genauer angeschaut, der Website ist definitiv gehackt. Dinge wie [FONT=Courier New]/wp-includes/random_compat/3720.html[/FONT] usw. sind kein Teil des WordPress Core...
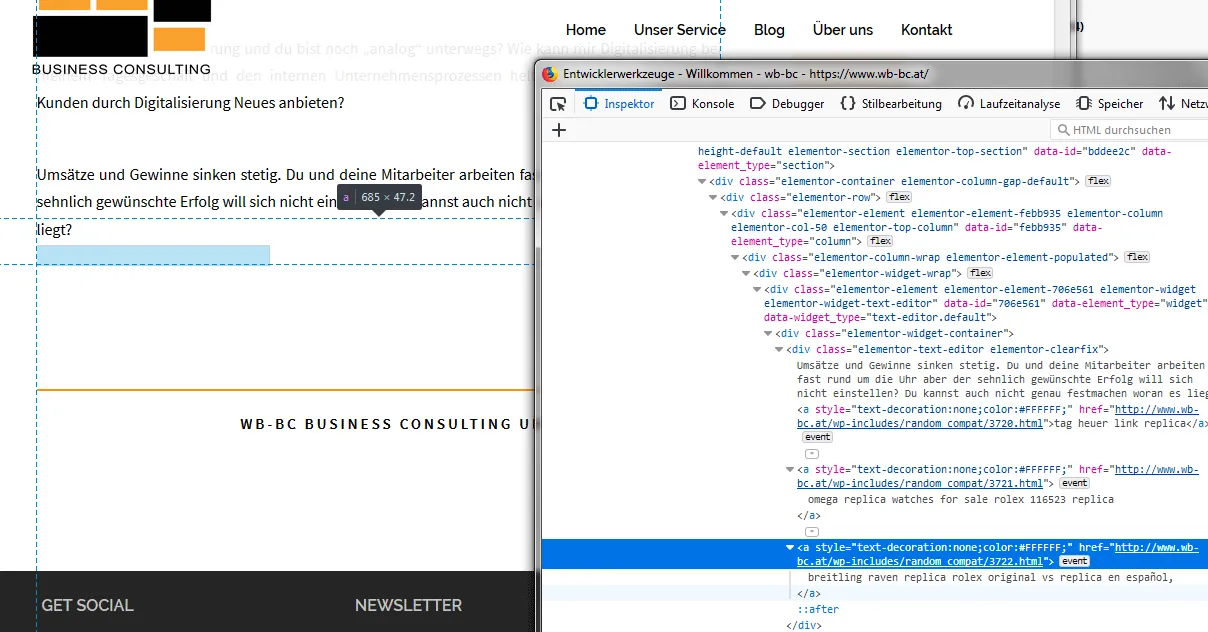
Das allgemeine Vorgehen bei einem Hack ist z.B. hier beschrieben.
Alternativ wende Dich an die Person, die den Website eingerichtet hat oder suche jemanden für eine Ursachensuche und Bereinigung z.B. über die Jobbörse hier im Forum.
So nutzt das leider nur wenig, Du könntest es mal mit einer Prüfung versuchen, ob es überhaupt vorherige oder nächste Posts gibt.
Nur über extra Programme, die sehr viele Einschränkungen mit sich bringen...
Wähle unter "Einstellungen > Datenschutz" keine Seite für die Datenschutzerklärung aus, dann erscheint der Link auch nicht.
Off Topic: Schlafe sogar sehr viel... grösster Luxus ever. 
Die [FONT=Courier New]/wp-includes/post-template.php[/FONT] ist eine WordPress Systemdatei, da ändert man gar nichts.
Lies nach wie Filter in WordPress funktionieren oder finde die entspr. Datei im Theme, wo das ausgegeben wird.
Wenn ein Feld nicht in CF7 angelegt ist, wird es nicht in der entspr. CF7 E-Mail erscheinen können.
Woher die Styles kommen, steht in der (bearbeiteten) Antwort #6 oben, man sollte sie in diesem Fall besser dort anpassen, wo sie eingestellt wurden, anstelle via "Zusätzliches CSS", sonst wird das ein noch grösseres "Mischmasch" als es ohnehin schon ist...
Edit: Diese Styles kommen aus [FONT=Courier New]/wp-content/uploads/titan-framework-cfc-css.css[/FONT] - nicht aus dem zuerst genannten CF7 Customizer Plugin...
Also wohl eher mal in den Theme-Einstellungen o.ä. auf die Suche gehen, wo das herkommt...
Andere Styles des Formulars kommen allerdings schon aus dem CF7 Customizer Plugin das sie in [FONT=Courier New]/wp-content/plugins/cf7-customizer/assets/css/style.min.css[/FONT] schreibt - da könnten sich also durchaus noch Dinge in die Quere kommen, je nachdem was noch angepasst werden soll.
Ohne mehr Details z.B. welches Theme und in welcher Datei genau bzw. auf welcher Seite der Code wie verwendet wird, kann man dazu schwer was sagen.
Dafür könnte man einen [FONT=Courier New]wp_link_pages_args[/FONT] Filter verwenden und [FONT=Courier New]$args['nextpagelink'][/FONT] bzw. [FONT=Courier New]$args['previouspagelink'][/FONT] überschreiben, mehr dazu z.B. hier im Bereich "Source". Alternativ durch Übergabe entspr. [FONT=Courier New]$args[/FONT] direkt im Template, mehr dazu im Bereich "User Contributed Notes".
Was sagt denn Alfahosting dazu?
Link zur Seite, auf der genau dieser Code läuft?
Wie funktioniert das tool?
Akismet schickt den Kommentartext und auch die IP des Kommentierenden an einen externen Server in die USA. Das erfordert Hinweise in der Datenschutzerklärung, eine Zustimmung des Kommentierenden und einen Auftragsverarbeitungs-Vertrag lt. DSGVO mit der Firma Automattic in den USA.
Aus dem Grund setzen viele statt Akismet eher sowas wie Antispam Bee ein, das funktioniert lokal und die Spamkommentare können im Menü "Kommentare" verwaltet & gelöscht werden.
Wahrscheinlich irgendwo unter "Design > Customizer" oder in einem Menü "Theme-Optionen" o.ä., das kommt ganz auf Dein Theme an.
@Tüddeldraht Nicht [FONT=Courier New]<!--more-->[/FONT] mit [FONT=Courier New]<!--nextpage-->[/FONT] verwechseln...
Es gibt generelle Ansätze wie z.B. Plugin Load Filter, wobei sowas generelles immer mit grosser Vorsicht zu geniessen ist und man wohl besser diese "Kollisionen" bei Dir genauer analysieren sollte, evtl. gibt es da Filter o.ä. in den Plugins, mit denen man fallweise Dinge deaktivieren oder kompatibler machen könnte.